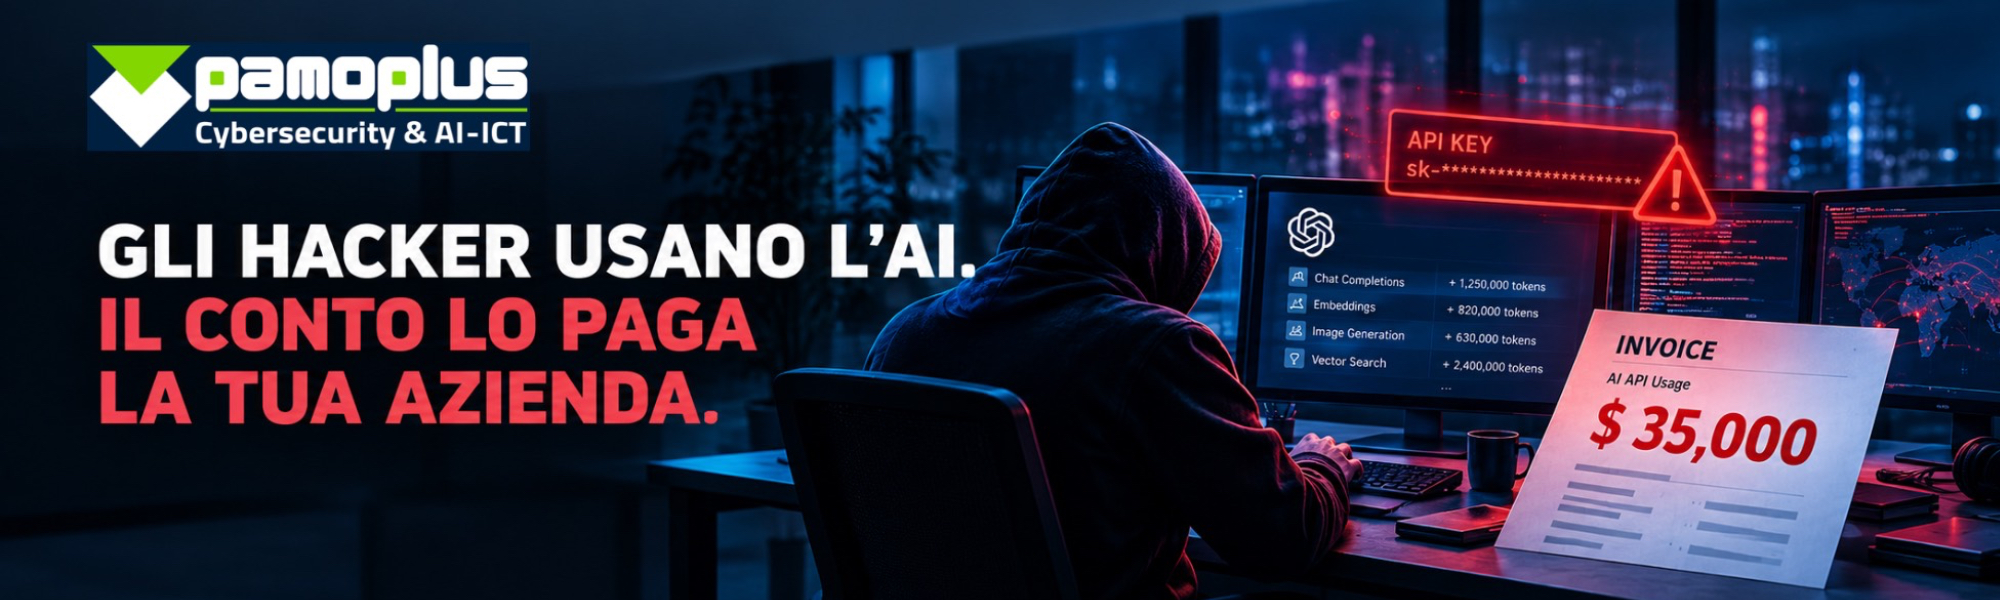
Una chiave digitale rubata può permettere ai criminali di utilizzare i servizi di intelligenza artificiale pagati da un’azienda, anche per sostenere altri attacchi informatici. Proteggere le credenziali, controllare gli utilizzi e scegliere un’architettura adeguata diventa essenziale. Pamoplus affianca le imprese nella sicurezza delle integrazioni AI e nella realizzazione di soluzioni on-premise.
Un’azienda integra l’intelligenza artificiale nel gestionale, nel CRM o in un assistente digitale. Il progetto funziona, i dipendenti iniziano a utilizzarlo e i consumi sembrano sotto controllo. Poi arriva una fattura molto superiore alle attese.
La causa può essere una chiave di accesso sottratta: qualcuno sta utilizzando gli stessi servizi da un’altra infrastruttura, mentre le elaborazioni vengono addebitate all’account dell’impresa.
Questo è uno dei rischi da considerare quando l’AI entra nei processi aziendali.
Che cos’è il LLMjacking
Le applicazioni si collegano spesso ai modelli di AI esterni tramite API, interfacce che consentono ai programmi di comunicare tra loro. Una chiave API identifica e autorizza le richieste. Nei servizi a consumo, l’utilizzo genera costi, spesso calcolati in base ai token, le unità con cui i modelli elaborano il testo.
L’uso abusivo delle risorse di questi modelli è chiamato LLMjacking. L’accesso ottenuto può essere utilizzato direttamente o rivenduto: il titolare dell’account rischia di finanziare attività che non ha richiesto. (sysdig.com)
Nel rapporto di settembre 2026, Anthropic descrive operazioni in cui credenziali rubate sono state utilizzate per sostenere attacchi contro altre organizzazioni. Il problema assume così un significato preciso: l’azienda derubata può pagare l’intelligenza artificiale utilizzata dai criminali per individuare vulnerabilità e supportare nuove intrusioni. (anthropic.com)
Da dove può partire il furto
Una chiave può essere pubblicata per errore in un archivio di codice, incorporata in un’applicazione o lasciata in una configurazione accessibile. Può anche essere sottratta da un computer compromesso o tramite un’integrazione vulnerabile. Sono esposizioni documentate nelle analisi delle minacce ai servizi AI. (anthropic.com)
Le credenziali create durante una prova possono inoltre rimanere attive anche dopo la conclusione del progetto. Senza un inventario e un responsabile, diventa difficile sapere chi le utilizza, per quali attività e con quali autorizzazioni.
Le conseguenze possono includere addebiti imprevisti, l’esaurimento delle quote e l’interruzione dei servizi utilizzati dall’azienda. L’eventuale esposizione di dati dipende invece dai permessi della credenziale e dalle risorse collegate. (help.openai.com)
Proteggere le chiavi e controllare come vengono utilizzate
La difesa parte dalla gestione delle credenziali: accessi dedicati, autorizzazioni limitate alle necessità effettive, custodia sicura, scadenze e procedure di revoca. Quando una chiave è compromessa, deve essere disattivata e sostituita, verificando anche come sia stata sottratta. (cheatsheetseries.owasp.org)
Dove il fornitore lo consente, è inoltre possibile limitare l’utilizzo delle API agli indirizzi di rete autorizzati. In questo modo, una chiave valida utilizzata da un’infrastruttura esterna può essere respinta. (help.openai.com)
Occorrono anche controlli sui consumi, avvisi tempestivi e limiti di spesa effettivi: una semplice notifica di superamento del budget lascia proseguire le richieste. (help.openai.com)
Il contributo di Vulnerability Assessment e SOC
Un Vulnerability Assessment può individuare vulnerabilità e servizi esposti che potrebbero consentire il furto di credenziali. A questo controllo va affiancata, quando necessario, una ricerca specifica delle chiavi pubblicate accidentalmente nel codice e nelle configurazioni.
Il monitoraggio SOC/SIEM può correlare i segnali provenienti da dispositivi, infrastruttura e servizi cloud. Per contrastare questo abuso, deve integrare anche i log disponibili dei servizi AI e gli indicatori di utilizzo e di spesa: consumi inattesi e comportamenti anomali possono innescare verifiche e procedure di contenimento. (sysdig.com, genai.owasp.org)
La protezione avanzata degli endpoint contribuisce inoltre a contrastare i malware che cercano di rubare credenziali su computer e server.
La risposta Pamoplus: proteggere gli accessi e portare l’AI in azienda
Pamoplus affianca le imprese nella difesa delle credenziali e delle infrastrutture che utilizzano l’intelligenza artificiale, attraverso controllo degli accessi, verifica delle vulnerabilità, protezione degli endpoint e monitoraggio della sicurezza.
Soprattutto, Pamoplus è in grado di portare l’AI direttamente presso il cliente, con soluzioni on-premise basate su modelli eseguiti sull’infrastruttura aziendale.
Per le attività gestite interamente in locale, non è necessario ricorrere a modelli esterni né acquistare i relativi token a consumo. La ricerca nei documenti, gli assistenti interni e le integrazioni con i gestionali possono essere progettati per mantenere le elaborazioni e le informazioni all’interno dell’ambiente controllato dall’impresa. (docs.ollama.com)
L’AI locale continua a richiedere risorse e investimenti in infrastruttura e gestione. Va inoltre protetta con autenticazione, aggiornamenti, segmentazione della rete e monitoraggio: anche un servizio locale esposto senza controlli può essere sfruttato abusivamente. (sysdig.com)
Per questo, Pamoplus unisce progettazione dell’AI e cybersecurity: scegliere i modelli adeguati, proteggere gli accessi e dare all’azienda il controllo sui propri strumenti.
Contatta Pamoplus per valutare la sicurezza delle tue integrazioni AI e un progetto realmente on-premise.
Pamoplus protegge i dati e garantisce la continuità aziendale. Sempre.